
비즈니스 고객 제보
불편을 느끼셨나요?
지금 바로 알려주세요.
AI SPERA가 발행하는 공식 콘텐츠를 한곳에 모았습니다. 제품 업데이트부터 리포트와 사례까지 확인할 수 있습니다.
2026년 6월 1일
생성형 AI 기반 웹 개발 도구는 웹 서비스 제작 방식을 빠르게 변화시키고 있다. 자연어 프롬프트만으로 웹 페이지와 UI를 생성할 수 있는 환경은 개발 생산성을 크게 높여주지만, 동시에 공격자에게도 정교한 피싱 페이지를 빠르게 제작할 수 있는 새로운 수단이 되고 있다. 최근 보안 업계에서는 AI 기반 웹 UI 생성 도구들이 피싱 페이지 제작에 악용되고 있다는 사례가 잇따라 보고되고 있다. 예를 들어 v0.dev와 같은 생성형 AI 기반 웹 개발 도구는 자연어 프롬프트만으로…

2026년 5월 29일
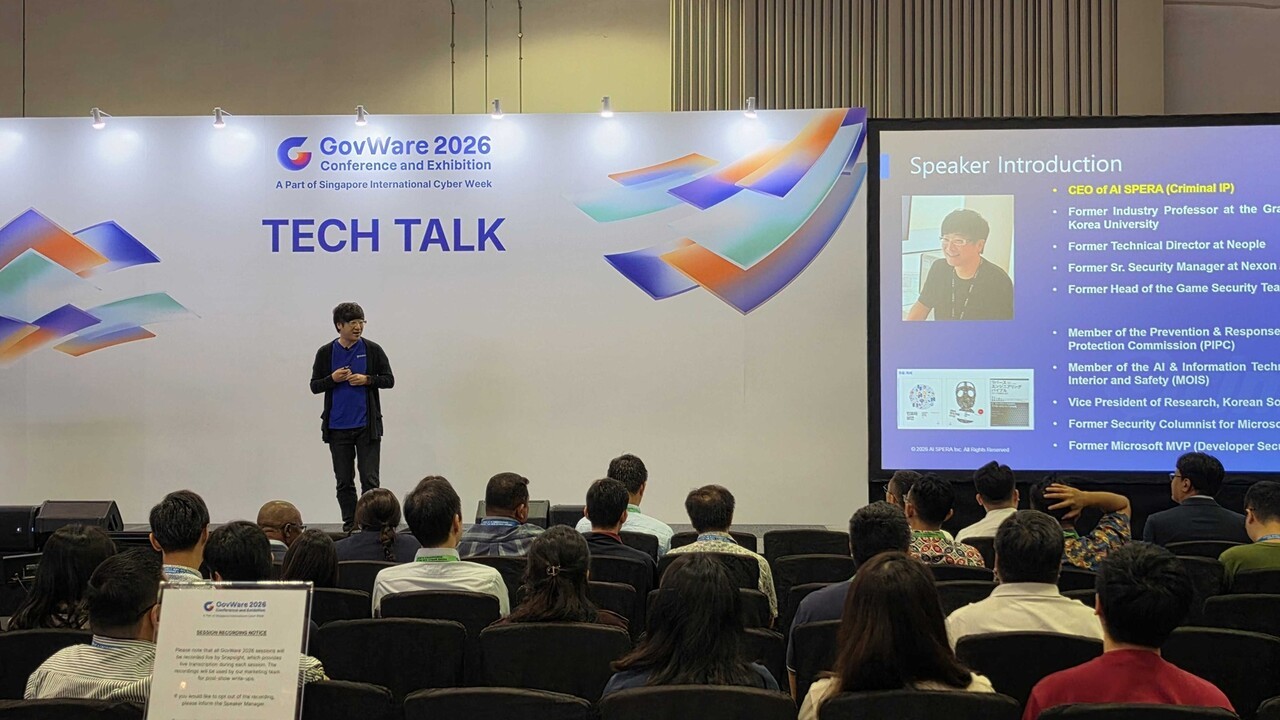
📌앤트로픽의 괴물급 AI, 미토스로 AI 해킹 시대가 도래했다는 뉴스가 쏟아지고 있습니다. AI해킹이 더 빨라지고 많아지고 있는 현재, 우리는 어떤 준비를 해야할까요? 이번 영상에서는 AI스페라 강병탁 대표와 함께AI 해킹 시대에 필요한 보안 대응 방향을 짚어봅니다. 블리자드 등 게임 업계에서 활용해 온 무중단 운영·패치 프로세스의 중요성부터,티피링크 사례처럼 개인과 중소기업이 감당하기 어려운 보안 위협에 대해정부 차원의 대응 체계가 왜 필요한지 알아봅니다. ⚠️ 이 영상은 특정 기술이나…

2026년 5월 27일
2026년 5월, SonicWall Gen6 SSL-VPN 장비에서 CVE-2024-12802와 관련된 MFA 우회 공격 사례가 다시 주목받고 있다. 해당 취약점은 SSL-VPN 인증 과정에서 UPN(User Principal Name)과 SAM(Security Account Manager) 계정명 형식이 분리 처리되는 구조적 문제로 인해 발생하며, 특정 환경에서는 MFA가 활성화된 것처럼 보이더라도 공격자가 대체 로그인 형식을 이용해 추가 인증을 우회할 수 있다. 이 취약점이 특히 위험한…

2026년 5월 21일
2026년 4월 말, cPanel & WHM에 영향을 미치는 치명적인 인증 우회 취약점 CVE-2026-41940이 공개되었다. 해당 취약점은 CVSS 9.8(Critical)로 평가되었으며, 인증되지 않은 원격 공격자가 cPanel 및 WHM 관리 인터페이스에 무단 접근할 수 있는 구조적 결함을 포함하고 있다. 특히 이 취약점은 공개 직후 단순한 취약점 정보에 머무르지 않고, 실제 공격에 빠르게 악용되며 백도어 설치, 자격 증명 탈취, 웹셸 배포, 봇넷 전파, 랜섬웨어 공격 등 다양한 후속…

2026년 5월 15일
최근 ASUSTOR NAS 운영체제인 ADM(ASUSTOR Data Master)에서 치명적인 명령 주입 취약점 CVE-2026-6644가 공개되었다. 이 취약점은 ADM의 PPTP VPN Client 기능에서 발견되었으며, 관리자 권한을 보유한 공격자가 제한된 웹 관리 환경을 벗어나 NAS의 기본 운영 체제에서 임의 명령을 실행할 수 있도록 한다. ASUSTOR 보안 권고에 따르면, 해당 취약점은 사용자 입력값이 시스템 셸로 전달되기 전에 충분히 검증되지 않아 발생한다. 취약한 입력값이…

2026년 5월 13일
2026년 3월 4일, GitHub의 버그 바운티 프로그램을 통해 GitHub Enterprise Server 및 GitHub.com 전반에 영향을 미치는 치명적인 원격 코드 실행(RCE) 취약점 CVE-2026-3854가 보고되었다. 보고를 접수한 GitHub는 2시간 이내에 GitHub.com에 대한 수정을 배포했으며, 이후 Enterprise Server 전 지원 버전에 대한 패치를 릴리스했다. CVSS v3.1 기준 8.7(High)로 평가된 이 취약점은 git push 파이프라인 내부의…

2026년 5월 11일
2026년 4월 24일, 오픈소스 AI 게이트웨이 LiteLLM의 치명적인 SQL 주입 취약점 CVE-2026-42208이 GitHub 어드바이저리 데이터베이스에 공개되었다. 공개 36시간 7분 후, 이미 실제 공격이 관측되었다. CVSS 9.3(Critical)으로 평가된 이 취약점은 인증이 전혀 필요 없다. 공격자는 /chat/completions와 같은 일반 API 엔드포인트에 조작된 Authorization: Bearer 헤더 하나를 전송하는 것만으로 LiteLLM 프록시의…

2026년 5월 8일
사이버 위협 인텔리전스 플랫폼 Criminal IP가 Securonix의 위협 인텔리전스 운영 플랫폼인 ThreatQ와 연동되었습니다. ThreatQ는 다양한 위협 데이터를 수집·통합하고, 이를 기반으로 분석과 우선순위 결정을 수행하는 Threat Intelligence Platform(TIP)으로, 보안 조직의 조사 및 대응 워크플로우를 중심에서 관리하는 역할을 수행합니다.이번 연동을 통해 ThreatQ 환경 내에서 Criminal IP의 외부 IP 기반 위협 인텔리전스를 직접 활용할 수 있는…

2026년 5월 7일
2026년 4월, 미국 사이버보안·인프라보안국(CISA)과 영국 국가사이버보안센터(NCSC)는 국가 연계 APT 행위자 UAT-4356이 Cisco Firepower 장비에 심어놓은 신종 백도어 ‘FIRESTARTER’에 대한 공동 어드바이저리를 발표했다. 이 악성코드는 이미 2025년 9월 미국 연방 민간 행정부처 소속 기관의 Cisco Firepower 장비에서 발견되었으며, 그로부터 약 6개월 뒤인 2026년 3월까지도 공격자의 재접근 경로로 활용된 것으로 확인되었다. 이번 공격은 기존…

2026년 4월 27일
2026년 3월, 오픈소스 Nginx 관리 도구 nginx-ui에서 치명적인 인증 우회 취약점 CVE-2026-33032가 공개되었다. ‘MCPwn’으로 명명된 이 취약점은 CVSS v3.1 기준 9.8(Critical)로 평가되었으며, 실제 공격에 악용되고 있는 것으로 확인되었다. 이번 이슈가 주목받는 이유는 단순한 인증 누락을 넘어, MCP(Model Context Protocol) 통합 과정에서 발생한 구조적 보안 결함이라는 점에 있다. 더불어 별도로 공개된 CVE-2026-27944와…

2026년 4월 27일
피싱(Phishing)은 여전히 가장 현실적인 위협 중 하나다. 공격자는 단일 인프라에 의존하지 않고, 도메인, 플랫폼, 콘텐츠를 지속적으로 교체하며 탐지를 회피한다. 그렇다면 지금 실제로 어떤 피싱 인프라가 운영되고 있을까? Criminal IP는 이러한 흐름을 반영해 Daily-Mal-Phishing 레포지토리를 통해 실시간 탐지된 피싱 URL 샘플 데이터를 매일 무료로 공개하고 있다. 이 데이터는 전체 위협 인텔리전스의 일부 샘플이지만, 이 샘플만으로도 최근 피싱 공격이 어떤 방식으로…

2026년 4월 22일
최근 Fortinet의 FortiClient EMS에서 발견된 취약점 CVE-2026-35616이 실제 공격에 활용되고 있는 정황이 공개되었다. 해당 취약점은 EMS 서버의 요청 처리 로직에서 발생하는 보안 문제로, 인증 절차 없이 악용될 경우 원격 코드 실행(RCE) 또는 시스템 장악으로 이어질 수 있다. 이번 이슈는 단순 취약점 공지 수준을 넘어, 이미 공격 시도가 확인되고 있으며 외부에 노출된 자산이 상당수 존재한다는 점에서 공격 표면 관점에서의 위험성이 강조된다. 본 글에서는…

비즈니스 고객 제보
불편을 느끼셨나요?
지금 바로 알려주세요.
AI SPERA와 함께하기
AI SPERA 여정에
지금 바로 합류하세요.