
비즈니스 고객 제보
불편을 느끼셨나요?
지금 바로 알려주세요.
AI SPERA가 발행하는 공식 콘텐츠를 한곳에 모았습니다. 제품 업데이트부터 리포트와 사례까지 확인할 수 있습니다.
2026년 3월 12일
최근 인터넷에 노출된 수천 개의 Google Cloud API Key가 발견되면서 클라우드 및 AI API 환경에서 새로운 보안 위험이 제기되고 있다. 보안 매체 The Hacker News에 따르면 약 2,800개 이상의 Google API Key가 웹사이트의 클라이언트 코드에서 공개된 상태로 발견되었으며, 일부 키는 Gemini API와 같은 AI API 서비스에 접근 가능한 상태인 것으로 확인되었다. API Key는 일반적으로 Google Maps나 Firebase와 같은 서비스 연동을…

2026년 3월 9일
최근 AI 에이전트 플랫폼 OpenClaw에서 1-Click 원격 코드 실행(Remote Code Execution, RCE) 취약점 CVE-2026-25253이 공개되며 보안 커뮤니티의 주목을 받고 있다. 앞서 블로그에서는 OpenClaw의 이전 프로젝트 이름인 Clawdbot(이후 Moltbot으로 변경) 사례를 통해 자율형 AI 에이전트가 인터넷에 노출될 경우 발생할 수 있는 보안 위험과 공격 시나리오를 분석한 바 있다. 해당 글에서는 관리 인터페이스 노출과 취약한 인증 구조만으로도 AI…

2026년 3월 6일
2026년 2월의 주요 사이버 보안 이슈들을 살펴보면, 조직 운영에 필수적인 인프라가 공격자의 주요 표적이 되고 있음을 확인할 수 있다. 네트워크 연결을 담당하는 SD-WAN 장비, 모바일 단말 관리 서버(MDM), 그리고 파일 전송 서버까지, 이번 달 이슈의 중심에는 기업 운영을 직접 지탱하는 시스템들이 자리하고 있었다. 이러한 시스템은 내부 운영을 전제로 설계되지만, 실제 환경에서는 관리 편의성과 원격 운영 요구로 인해 공용 인터넷에 노출되는 사례가 반복적으로 발생한다. 이 접점이 공격자에게…

2026년 2월 27일
글로벌 웹 애플리케이션 보안 기업은 WAF 및 WAAP(Web Application & API Protection) 환경에서 보다 일관된 enforcement 판단 체계를 구축하기 위해 Criminal IP CTIDB를 도입하였습니다. 최근 자동화된 봇 활동, 분산된 스캐닝 인프라, 조직적인 악성 트래픽이 증가하면서 기존의 행위 기반 탐지 로직만으로는 플래그된 IP의 실제 위험도를 충분히 판단하기 어려운 상황이었습니다. 이에 이 기업은 WAAP 트래픽 평가 과정에 구조화된 IP 주소 리스크…

2026년 2월 26일
오늘날 브라질에서의 사이버 범죄가 점점 고도화되는 가운데, “Tropa do Arraca”라는 집단이 두드러진 위협 활동을 보이고 있다. 이들은 모바일 기기를 절취한 뒤 피해자를 대상으로 피싱 키트를 활용해 추가적인 디지털 자산을 탈취하는 방식을 수행하는 것으로 알려져 있다. 이번 글에서는 OSINT(Open Source Intelligence) 조사 및 위협 헌팅 플랫폼 Criminal IP 분석을 활용하여 해당 위협 집단의 인프라와 악성 운영 관리를 확인하고 복잡한 전술을 파헤친다. 또한…

2026년 2월 23일
2026년 개최된 2026 밀라노·코르티나 동계올림픽을 전후로, ‘공식 티켓 예매’ 및 ‘올림픽 굿즈 판매’를 사칭한 피싱 도메인이 다수 관측되고 있다. 이들 사이트는 공식 브랜드 요소를 적극적으로 모방하고, 할인 프로모션 및 한정 판매 문구를 활용해 사용자의 신뢰를 유도한 뒤 결제 정보 및 개인정보를 탈취하는 형태를 보인다. 본 리포트는 AI 기반 사이버 위협 인텔리전스 Criminal IP Domain Search 및 Asset Search 데이터를 기반으로, 개별 URL 단위 분석이 아닌…

2026년 2월 11일
2026년 2월 초, 미국 사이버보안 및 인프라 보안국(CISA)은 GitLab Community 및 Enterprise Edition에 영향을 미치는 서버 사이드 요청 위조(Server-Side Request Forgery, SSRF) 취약점 CVE-2021-39935를 Known Exploited Vulnerabilities(KEV) 카탈로그에 추가했다. 해당 취약점은 이미 2021년에 패치되었지만, 인터넷에 노출된 미패치 GitLab 인스턴스를 대상으로 한 실제 악용이 다시 확인되며 긴급…

2026년 2월 9일
IBM의 보안 분석 플랫폼인 IBM QRadar 환경에 사이버 위협 인텔리전스 플랫폼 Criminal IP가 연동되었습니다. IBM QRadar는 글로벌 기업과 공공기관을 중심으로 널리 사용되고 있는 SIEM 및 SOAR 플랫폼으로, 대규모 로그 수집과 이벤트 상관 분석, 자동화된 사고 대응을 통해 보안 운영의 중심 역할을 수행합니다. 이번 연동을 통해 QRadar 환경 내에서 Criminal IP 위협 인텔리전스를 직접 활용할 수 있도록 하는 제품 간 통합이 가능해집니다. 이를 통해…

2026년 2월 6일
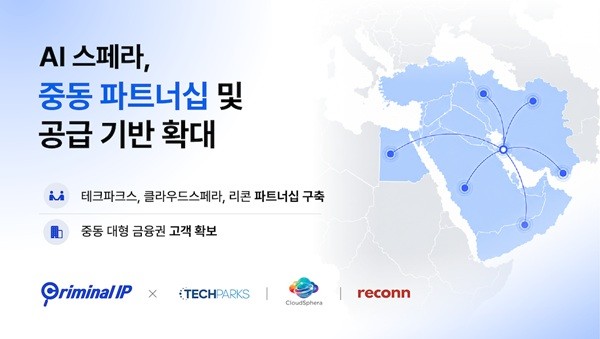
대형 금융기관은 복잡하고 분산된 IT 환경에서 인터넷에 노출된 자산을 지속적으로 파악하는 데 어려움을 겪는 경우가 많습니다. 여러 국가에 걸쳐 운영되고 다수의 서드파티 벤더와 협업하는 은행의 경우, 내부 자산 인벤토리만으로는 외부 노출 현황을 정확히 파악하기가 점점 더 어려워집니다. 본 사례에서 중동 지역의 한 주요 은행은 자체 인프라를 넘어선 외부 공격 표면을 보다 명확히 파악하고, 실제 외부 노출 현황에 대한 가시성을 확보하고자 했습니다. 도입 이전 과제 Criminal IP 도입 이전,…

2026년 2월 6일
CVE-2026-24061은 CVSS 9.8 (Critical) 등급의 고위험 취약점으로, GNU Inetutils의 telnetd 서비스에서 발생하는 원격 인증 우회(Authentication Bypass) 문제다. 이 취약점은 telnetd가 Telnet 접속 시 전달되는 USER 환경 변수 값을 신뢰하고 검증 없이 처리하는 구조에서 발생한다. 공격자는 이를 악용해 인증 절차를 완전히 건너뛰고 root 권한을 획득할 수 있다. 이번 글에서는 CVE-2026-24061의 동작 원리와 실제 악용…

2026년 2월 4일
2026년 1월, 글로벌 사이버 보안 환경에서 주목할 만한 위협들은 새로운 공격 기법이나 정교한 제로데이의 등장이 아니라, 이미 알려져 있던 서비스와 인프라가 여전히 외부에 노출된 상태로 남아 있었다는 사실에서 비롯되었다. 레거시 프로토콜인 Telnet 서비스, 기업 네트워크의 핵심 경계에 위치한 방화벽 장비, 그리고 대규모 조직의 커뮤니케이션을 담당하는 핵심 서버까지, 공격자들은 기술적 난이도보다 접근 가능한 공격 표면(Attack Surface)을 우선적으로 선택했다. 본 글에서는 2026년…

2026년 1월 30일
2025년 말, 오픈소스 자율형 AI 에이전트 Clawdbot(이후 Moltbot으로 이름 변경)는 폭발적인 도입 속도와 강력한 로컬 실행 기능으로 개발자 및 보안 커뮤니티 전반에서 빠르게 주목을 받았다. Moltbot은 자체 호스팅 방식의 AI 어시스턴트로 설계되어, 대규모 언어 모델을 실제 시스템·애플리케이션·자격 증명과 연결해 사용자를 대신해 작업을 자율적으로 수행할 수 있도록 한다. Moltbot 자체는 악성 소프트웨어가 아니지만, 안전하지 않게 배포될 경우 아키텍처 특성상 공격 표면이…

비즈니스 고객 제보
불편을 느끼셨나요?
지금 바로 알려주세요.
AI SPERA와 함께하기
AI SPERA 여정에
지금 바로 합류하세요.