
비즈니스 고객 제보
불편을 느끼셨나요?
지금 바로 알려주세요.
AI SPERA가 발행하는 공식 콘텐츠를 한곳에 모았습니다. 제품 업데이트부터 리포트와 사례까지 확인할 수 있습니다.
2026년 4월 17일
점검 기간 v1.99.0: 2026.04.16 (05:00-10:00 UTC) 전체 요약 📃 Version 1.99.0에서는 URL 및 도메인 스캔을 위한 새로운 Phishing Scan 모드가 추가되었습니다. 이를 통해 피싱 사이트 및 사기성 웹페이지를 식별할 수 있는 전용 탐지 기능을 제공하며, Criminal IP의 위협 탐지 범위를 확장하여 보안팀이 피싱 인프라를 보다 빠르고 정확하게 식별하고 대응할 수 있도록 지원합니다. 개선 및 업데이트 사항 ℹ️ 1. 플랫폼 개선 사항 Domain…

2026년 4월 17일
2026년 4월, Apache ActiveMQ Classic에서 13년 동안 발견되지 않았던 원격 코드 실행(RCE) 취약점 CVE-2026-34197이 공개되었다. CVSS v3.1 기준 8.8(High)로 평가된 이 취약점은 Jolokia 관리 API와 VM Transport, Spring XML 초기화 메커니즘이 결합되는 지점에서 발생하는 복합적 결함으로, 개별 컴포넌트만을 분석하는 기존 방식으로는 탐지가 어려운 구조를 가지고 있다. 더불어 특정 버전에서는 기존에 알려진…

2026년 4월 13일
국제 스포츠 이벤트는 공격자에게 매우 효율적인 사회공학 소재다. 특히 FIFA 월드컵처럼 전 세계적인 관심이 집중되는 이벤트는 사용자의 클릭을 유도하기 쉬워, 티켓 구매, 공식 예매, 이벤트 참여 페이지를 사칭한 피싱에 반복적으로 악용된다. 2026 FIFA 월드컵은 미국, 캐나다, 멕시코에서 2026년 6월 11일부터 7월 19일까지 진행될 예정이다. 대회가 가까워질수록 “tickets”, “host cities”, “dates”, “teams”와 같은 검색 수요가 급격히 늘어나며, 공격자는…

2026년 4월 8일
2026년 3월 말, TrueConf Windows 클라이언트에서 실제 공격에 악용된 제로데이 취약점 CVE-2026-3502가 공개되었다. 해당 취약점은 애플리케이션 업데이트 코드를 내려받는 과정에서 무결성 검증이 수행되지 않는 구조적 결함으로, 공격자가 온프레미스 TrueConf 서버를 통제할 수 있는 경우 변조된 업데이트 파일을 정상 업데이트처럼 배포하고 임의 코드를 실행할 수 있다. Check Point는 이 취약점이 동남아시아 정부 기관을 겨냥한 Operation TrueChaos…

2026년 4월 3일
2026년 3월, GNU InetUtils의 Telnet 데몬(telnetd)에서 치명적인 원격 코드 실행 취약점 CVE-2026-32746이 공개되었다. 해당 취약점은 CVSS v3.1 기준 9.8(Critical)로 평가되었으며, 인증 이전 단계에서 공격자가 원격으로 임의 코드를 실행할 수 있는 구조적 결함을 포함하고 있다. 특히 이 취약점은 로그인 프롬프트 이전, 즉 인증 절차가 시작되기 전 단계에서 트리거된다는 점에서 공격 난이도가 매우 낮다. 공격자는 단 한 번의 네트워크 연결과 조작된…

2026년 4월 2일
점검 기간 v1.98.0: 2026.04.02 (05:00-10:00 UTC) 전체 요약 📃 Version 1.98.0은 새롭게 리뉴얼된 Criminal IP 웹사이트와 함께, ASM 기능 개선 및 CIP News를 통한 사이버 위협 인텔리전스 접근성 확장을 포함합니다. 이번 업데이트는 사용성 향상, 자산 관리 워크플로우 간소화, 그리고 글로벌 위협 인텔리전스에 대한 가시성 확대에 초점을 맞추고 있습니다. 개선 및 업데이트 사항 ℹ️ 1. 플랫폼 개선 사항 Criminal IP 공식 웹사이트…

2026년 4월 1일
보안 환경에서 외부 자산을 분석할 때 일반적으로 포트, 서비스, 취약점과 같은 요소를 중심으로 접근하는 경우가 많다. 이러한 방식은 자산의 기술적 상태를 파악하는 데에는 효과적이지만, 실제 인터넷에 노출된 환경을 온전히 이해하기에는 한계가 있다. 인터넷에 공개된 자산에는 단순한 서비스 정보 외에도 다양한 형태의 데이터가 함께 존재한다. 웹 서비스의 배너, SSL 인증서, HTML 코드, 메타 태그와 같은 영역에는 이메일 주소, 추적 ID, 외부 링크와 같은 식별자(identifier)가 포함되는…

2026년 3월 25일
최근 Wing FTP Server에서 발견된 정보 유출 취약점 CVE-2025-47813이 실제 공격에 악용되고 있는 정황이 확인되었고, 미국 사이버보안 및 인프라 보안국(CISA)이 이를 Known Exploited Vulnerabilities(KEV) 카탈로그에 추가했다. 해당 취약점은 CVSS 점수 4.3의 중간 등급 취약점으로 분류되지만, 서버의 로컬 설치 경로가 노출될 수 있다는 점에서 단순 정보 유출 이상의 보안 위험을 내포한다. 특히 동일 제품에서 발견된 원격 코드 실행(RCE)…

2026년 3월 24일
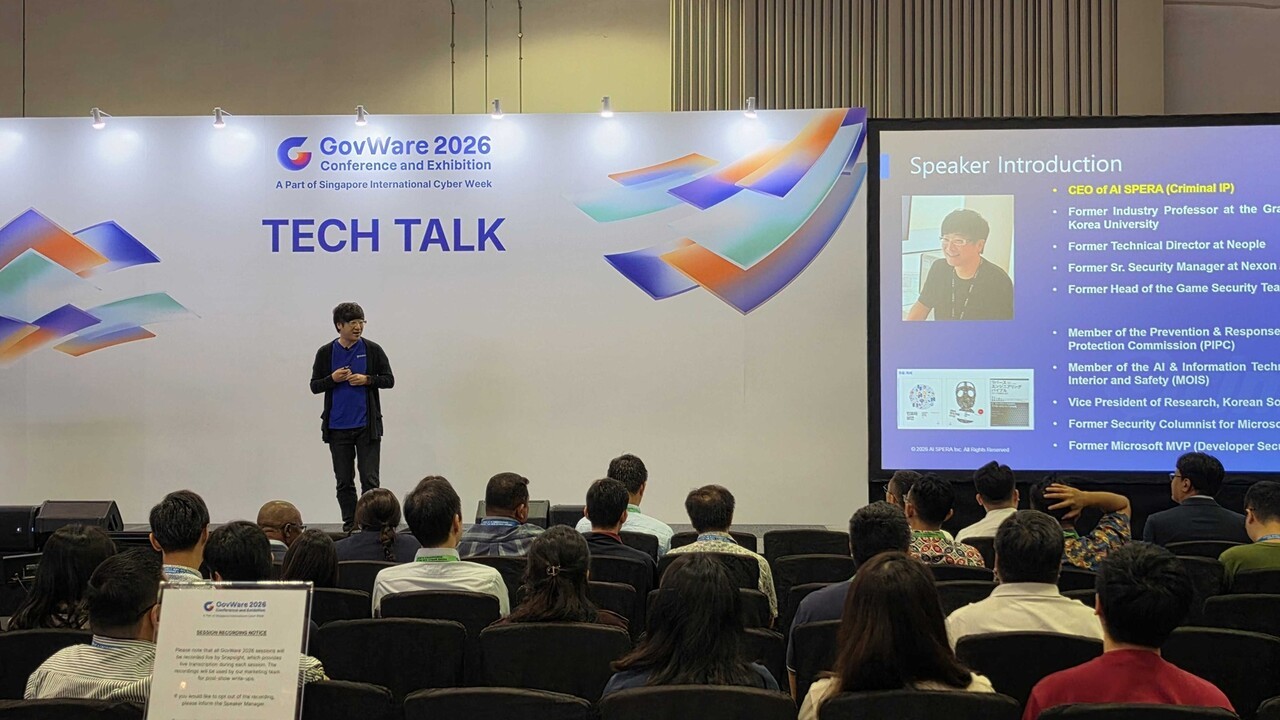
제로트러스트(Zero Trust), 도입했다고 끝이 아닙니다.구축 완료 이후에도 조직이 바뀌고, 서버가 늘고, 정책이 어긋나는 순간 제로 트러스트는 VPN과 다를 게 없어집니다. 사이버 보안 전문 기업 AI스페라 강병탁 대표가 말하는 제로트러스트의 진짜 현실. 이 영상에서는✔️도입 전 반드시 점검해야 할 것들✔️관리자 페이지 노출 문제✔️AI 시대의 섀도우IT 위협✔️그리고 ASM의 중요성까지 솔직하게 다룹니다. 특히 AI 에이전트 시대에 어떤 문제가 생길 수 있는지 함께 살펴보려고 합니다.…

2026년 3월 19일
보안 운영 환경에서 발생하는 많은 경보(Security Alert)는 공격의 시작이 아니라 이미 진행된 활동의 결과인 경우가 많다. 예를 들어 다음과 같은 상황을 생각해 볼 수 있다. EDR에서 악성코드 탐지 URL 필터에서 피싱 사이트 접속 탐지 관리자 계정 로그인 이벤트 발생 이러한 이벤트가 발생했다는 것은 이미 해당 시스템이 외부 인프라와 통신했을 가능성이 높다는 의미다. 따라서 보안 분석에서는 이벤트 자체를 확인하는 것에서 끝나는 것이 아니라, 이벤트와 연관된 외부 인프라를 빠르게…

2026년 3월 17일
제로트러스트(Zero Trust)는 최근 많은 기업들이 도입을 검토하고 있는 보안 모델이지만 제로트러스트는 단순히 도입한다고 완성되는 보안 체계가 아닙니다. 실제 기업 환경에서는 조직 간 협업, 권한 관리, 서버 구조, 인프라 변화 등 다양한 현실적인 문제 때문에이론적인 제로트러스트와 실제 운영 사이에는 큰 차이가 존재합니다. 이 영상에서는✔️ 제로트러스트가 왜 등장했는지✔️ 기업에서 실제로 어떻게 도입해야 하는지 특히 AI 에이전트 시대에 어떤 문제가 생길 수 있는지 함께 살펴보려고 합니다.…

2026년 3월 17일
최근 중동 지역의 지정학적 긴장이 고조되면서 사이버 공간에서도 이에 연계된 활동이 증가하고 있다. 특히 미국과 이스라엘의 군사 행동 이후, 이란과 연관된 사이버 작전의 움직임이 관찰되고 있으며 여러 보안 기관은 이에 대한 경고를 발표하고 있다. 이 가운데 MuddyWater는 가장 지속적으로 언급되는 이란 연계 APT 중 하나다. 이러한 상황 속에서 이란과 연계된 것으로 알려진 APT 그룹 MuddyWater의 활동이 다시 주목받고 있다. 최근 연구에 따르면 MuddyWater는 미국 내 여러…

비즈니스 고객 제보
불편을 느끼셨나요?
지금 바로 알려주세요.
AI SPERA와 함께하기
AI SPERA 여정에
지금 바로 합류하세요.